Die Wahl zwischen Cloud- und On-Premise-Systemen für das Lademanagement von Elektrofahrzeugen ist nicht nur eine Frage des IT-Hostings. Sie bestimmt, wer die Infrastruktur betreibt, wo Lade- und Zahlungsdaten gespeichert werden, wie schnell das Netzwerk skaliert werden kann, wie Upgrades bereitgestellt werden und welches Team für Sicherheit, Datensicherung, Überwachung und Notfallwiederherstellung zuständig ist.
Cloud CPMS ist in der Regel die praktische Wahl für wachsende, dezentrale Ladenetzwerke. diese Vorteile: schnellere Markteinführung, zentralisierte Abläufe, flexible Kapazität und vom Anbieter verwaltete Plattformwartung. Die Bereitstellung vor Ort eignet sich für Organisationen mit festen Anforderungen an Datenresidenz, Netzwerkisolation, Infrastrukturkontrolle oder interne Integration.– vorausgesetzt, sie verfügen über die Mitarbeiter und Prozesse, um die gesamte Umgebung zu betreiben. Private Cloud- und Hybridmodelle liegen zwischen diesen beiden Polen.
Die richtige Antwort hängt von Ihrem Ladenetzwerk, den Zielländern, den Nutzer- und Zahlungsströmen, Ihrem Risikomodell, den Integrationen, Ihren internen IT-Kapazitäten und Ihrem Fünfjahres-Wachstumsplan ab. Falls Sie zunächst die umfassendere technische Infrastruktur definieren müssen, lesen Sie den Artikel von TrendPower. Architekturleitfaden für Lademanagementsysteme für Elektrofahrzeuge.
Was bedeuten Cloud, Private Cloud, On-Premises und Hybrid eigentlich?
In Beschaffungsunterlagen werden diese Bezeichnungen oft ungenau verwendet. Bevor Sie Angebote vergleichen, bitten Sie jeden Anbieter, die vorgeschlagene Architektur zu skizzieren und die Verantwortlichkeiten für jede Infrastruktur- und Softwareschicht festzulegen.
Public Cloud oder SaaS CPMS
Die Anwendung läuft auf einer Cloud-Infrastruktur und wird sicher über das Internet aufgerufen. Der Anbieter verwaltet üblicherweise die Anwendung und einen Großteil des Plattformbetriebs, während der Käufer für Benutzer, Geschäftseinstellungen, Datenverwaltung, Integrationen und seine eigenen Sicherheitsverantwortlichkeiten zuständig ist.
Private Cloud
Die Umgebung ist für eine Organisation dediziert oder logisch isoliert und kann im Cloud-Konto des Anbieters, im Cloud-Konto des Käufers oder in einer dedizierten gehosteten Infrastruktur betrieben werden. Eine Private Cloud ist nicht automatisch eine On-Premises-Lösung; Kontrolle, Isolation und Eigentumsverhältnisse müssen definiert werden.
On-Premises CPMS
Die Plattform läuft in einer vom Kunden kontrollierten Infrastruktur, entweder in seinem eigenen Rechenzentrum, seiner eigenen Einrichtung oder in einer vertraglich vereinbarten Colocation-Umgebung. Der Kunde trägt üblicherweise mehr Verantwortung für Hardware, Betriebssysteme, Datenbanken, Netzwerk, Datensicherung, Überwachung und Wiederherstellung.
Hybridbereitstellung
Ausgewählte Dienste oder Daten verbleiben in einer privaten oder lokalen Umgebung, während andere Funktionen in der Cloud ausgeführt werden. Ein hybrides Design ermöglicht es, die operative Kontrolle oder sensible Integrationen lokal zu halten und gleichzeitig Cloud-Dienste für Anwendungen, Analysen, Updates oder den globalen Zugriff zu nutzen.
Der NIST-Definition von Cloud Computing Die Cloud wird als bedarfsgerechter Zugriff auf einen gemeinsam genutzten Pool konfigurierbarer Ressourcen beschrieben, die schnell bereitgestellt und freigegeben werden können. Diese Flexibilität ist wertvoll, aber Ihr Vertrag muss dennoch Mandantenfähigkeit, Regionen, Datensicherung, Verfügbarkeit und Ausstiegsrechte definieren.
Cloud- vs. On-Premise-Lademanagementsysteme für Elektrofahrzeuge auf einen Blick
| Entscheidungsbereich | Cloud CPMS | On-Premises CPMS |
|---|---|---|
| Typischer Rollout | Schneller, wenn eine Standardumgebung, Konnektivität und Integrationen bereit sind. | Länger, wenn die Beschaffung von Infrastruktur, die Sicherheitsgenehmigung und der Aufbau der Umgebung erforderlich sind. |
| Skalierung | Die Kapazität kann in der Regel erweitert werden, ohne dass der Käufer physische Server installieren muss. | Der Käufer plant, kauft und betreibt ausreichende Kapazitäten für Wachstum und Nachfragespitzen. |
| Vorabkosten | Oftmals geringere Investitionskosten für die Infrastruktur; Einrichtungs- und Abonnementgebühren fallen weiterhin an. | Häufig höhere anfängliche Infrastruktur-, Bereitstellungs- und Entwicklungskosten. |
| Laufende Kosten | Abonnement, Cloud-Nutzung, Support, Integrationen, Speicherung und Datentransfer. | Hardware-Lebenszyklus, Einrichtungen, Lizenzen, IT-Personal, Überwachung, Sicherheit, Datensicherung und Support. |
| Kontrolle | Die Kontrolle hängt vom Servicemodell, der Konfiguration, dem Vertrag und der Kontoinhaberschaft ab. | Mehr Kontrolle über die Infrastruktur, gepaart mit größerer operativer Verantwortung. |
| Datenspeicherort | Die ausgewählte Cloud-Region und die Anbieterarchitektur müssen die Residenzanforderungen erfüllen. | Der Käufer wählt die Anlage und die Speicherarchitektur, vorbehaltlich der Nutzung aller externen Dienstleistungen. |
| Aktualisierungen | Der Anbieter kann Plattformaktualisierungen in den verwalteten Umgebungen koordinieren. | Käufer und Verkäufer müssen Upgrades, Patches, Abhängigkeiten und Wartungsfenster planen. |
| Widerstandsfähigkeit | Managed Redundanz ist verfügbar, muss aber konzipiert, vertraglich vereinbart und getestet werden. | Der Käufer finanziert und betreibt Redundanz-, Backup-, Sekundärstandort- und Wiederherstellungstests. |
| Integrationen | Gut geeignet für Internet-APIs und verteilte externe Dienste. | Nützlich für streng kontrollierte interne Systeme oder private Netzwerkpfade. |
| Optimale Passform | Wachsende CPOs, OEMs, Immobiliennetzwerke, regionale Plattformen und verteilte Flotten. | Organisationen mit hohem Bedarf an Isolation, Souveränität, interner Integration oder Infrastrukturkontrolle. |
Wichtig: Cloud bedeutet nicht automatisch geringe Kontrolle, und On-Premises bedeutet nicht automatisch Sicherheit. Sicherheit und Verfügbarkeit hängen von Architektur, Konfiguration, Identitätskontrollen, Betriebsdisziplin, Überwachung, Patching, Datensicherung, Tests und klar zugewiesenen Verantwortlichkeiten ab.
Wie verändert das Bereitstellungsmodell die CPMS-Architektur?
Die Funktionskette bleibt im Wesentlichen gleich: Ladegeräte kommunizieren über OCPP mit dem CPMS; Bediener- und Fahrerschnittstellen nutzen APIs; die Plattform verwaltet Benutzer, Sitzungen, Tarife und Transaktionen; und externe Dienste verbinden Zahlungen, Roaming, Karten, Energiesysteme, ERP- oder Flottenmanagementsysteme. Das Bereitstellungsmodell ändert sich lediglich: Wo diese Komponenten ausgeführt werden und wer sie betreibt.
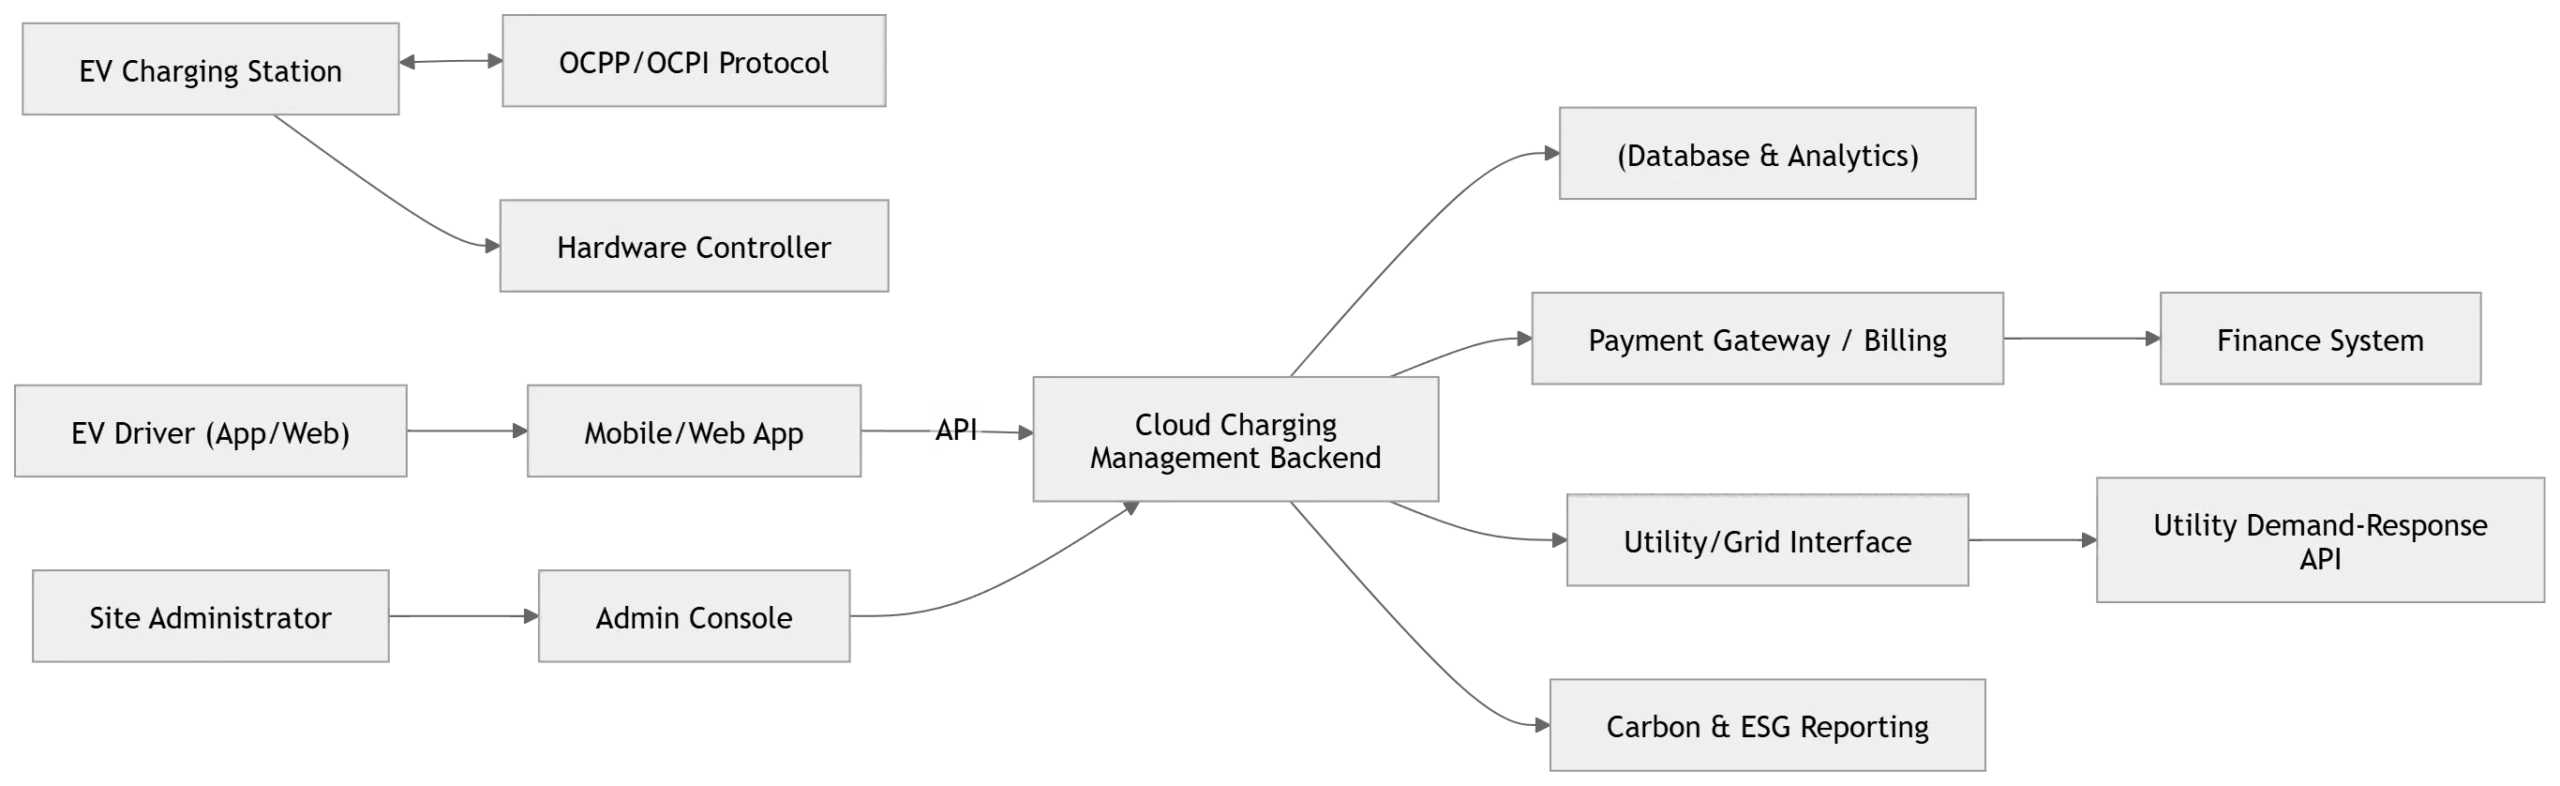
In einer Cloud-Umgebung verbinden sich Ladegeräte üblicherweise über sichere Weitverkehrsnetze mit einem verwalteten Endpunkt. Bei einer lokalen Installation kann sich der Endpunkt hinter privaten Routing-Systemen, VPNs, Firewalls oder dedizierten Netzwerksteuerungen befinden. Die Plattform benötigt jedoch weiterhin ausgehende und eingehende Verbindungen für Zahlungsanbieter, mobile Anwendungen, SMS und E-Mail, Kartendienste, App-Stores, Roaming, Software-Updates und Support.
Das bedeutet, dass eine „Air-Gap“-Ladeplattform eine spezielle Architektur darstellt und nicht einfach mit einer On-Premises-Lösung gleichzusetzen ist. Sie kann Echtzeit-Fahrerdienste und externe Integrationen einschränken. Definieren Sie das genaue Verbindungsmodell, bevor Sie davon ausgehen, dass lokales Hosting die Internetabhängigkeit beseitigt.
10 Faktoren, die Sie vor der Wahl zwischen Cloud- und On-Premise-CPMS vergleichen sollten
1. Bereitstellungsgeschwindigkeit und interne Genehmigung
Die Bereitstellung in der Cloud kann den Infrastrukturaufwand vor Konfigurations- und Ladetests deutlich reduzieren. Dies ist besonders vorteilhaft für Betreiber, die schnell ein Pilotprojekt starten, ein neues Land anschließen oder neue Standorte verbinden möchten. Bei On-Premises-Projekten sind in der Regel Serverdimensionierung, Beschaffung, Netzwerkarchitektur, Sicherheitsprüfung, Betriebssystemstandards, Datenbankeinrichtung, Datensicherung und Überwachung erforderlich, bevor das Cloud-basierte Managementsystem (CPMS) abgenommen werden kann.
Bitten Sie um separate Zeitpläne für die Umgebungsvorbereitung, die Anwendungsbereitstellung, die Integrationen, die Inbetriebnahme der Ladegeräte, die Sicherheitstests, die Benutzerakzeptanzprüfung und die Produktionsumstellung. Eine kurze Schätzung der Softwareinstallation ist nicht dasselbe wie ein vollständiger Einführungsplan.
2. Skalierbarkeit und Leistung
Ladeplattformen verarbeiten Heartbeats, Statusänderungen, Zählerstände, Befehle, Sitzungen, Tarife, Transaktionen, Warnmeldungen und Berichte. Wachstum wird nicht allein an der Anzahl der Ladegeräte gemessen. Ein Netzwerk kann ein moderates Hardwarevolumen aufweisen, aber eine hohe Telemetriefrequenz, einen hohen API-Datenverkehr, viele gleichzeitige Sitzungen oder eine hohe analytische Arbeitslast.
Cloud-Umgebungen erleichtern die Kapazitätserweiterung, die Skalierung erfolgt jedoch nicht automatisch, es sei denn, Anwendung, Datenbank, Warteschlangen und Integrationen sind entsprechend ausgelegt. Auch On-Premise-Systeme sind skalierbar, der Käufer muss jedoch Kapazität, Beschaffungszeit, Redundanz und Leistungstests sorgfältig planen.
Fordern Sie Annahmen für Ladegeräte, Steckverbinder, Nachrichtenfrequenz, gleichzeitige Sitzungen, aktive Benutzer, API-Aufrufe, Speicherwachstum und Berichtszeiträume an. Definieren Sie anschließend Leistungsakzeptanzkriterien basierend auf Ihrer Prognose – nicht auf dem generischen Maximalwert eines Anbieters.
3. Gesamtbetriebskosten über fünf Jahre
Cloud-Software kann die Investitionskosten für die Infrastruktur senken, doch der Abonnementpreis ist nur ein Kostenfaktor. On-Premises-Lösungen mögen bei unbefristeten Lizenzen attraktiv erscheinen, doch interne Arbeitskosten, Hardware-Aktualisierungen, Datenbanklizenzen, Datensicherung, Sicherheitstools und Notfallwiederherstellung können das Endergebnis erheblich verändern.
Verwenden Sie diese TCO-Struktur: Implementierung + Lizenzierung + Infrastruktur + Cloud-Nutzung + Integrationen + Betriebsaufwand + Überwachung + Sicherheit und Compliance + Datensicherung und Notfallwiederherstellung + Upgrades + Support + Migration und Ausstieg.
Entwickeln Sie ein Modell für mindestens drei Wachstumsszenarien. Berücksichtigen Sie dabei gegebenenfalls Zahlungen, Messaging, Kartendienste, Roaming, Datentransfer und Speicherung. Trennen Sie fixe Gebühren, Gebühren pro Ladegerät, pro Verbindung, pro Sitzung, pro Nutzer und verbrauchsabhängige Gebühren.
4. Sicherheitsverantwortung
Cloud-Dienste folgen einem Modell geteilter Verantwortung. Zum Beispiel AWS unterscheidet zwischen der Sicherheit „der“ Cloud und der Sicherheit „in“ der Cloud.Der Anbieter betreibt die zugrundeliegende Infrastruktur, während die Kunden je nach Dienst unterschiedliche Verantwortlichkeiten tragen, darunter Daten, Identitäten, Anwendungen und Konfiguration.
Bei der Bereitstellung vor Ort verlagern sich typischerweise mehr Ebenen auf den Kunden: physischer Zugriff, Hypervisoren, Betriebssysteme, Datenbanken, Firewall-Regeln, Zertifikate, Patching, Endpunktschutz, Protokolle, Datensicherung und -wiederherstellung. Dies kann die direkte Kontrolle nur dann verbessern, wenn das Unternehmen über die Mitarbeiter, die Werkzeuge und die notwendige Veränderungsdisziplin verfügt, um diese Kontrollen konsistent anzuwenden.
| Sicherheitsebene | Beispiel für eine verwaltete Cloud | Beispiel für eine lokale Installation |
|---|---|---|
| Anlagen und physische Hardware | Hauptsächlich Verantwortung des Cloud-Infrastrukturanbieters. | Verantwortung des Kunden oder des Colocation-Anbieters. |
| Betriebssystem, Datenbank und Middleware | Abhängig von der Bereitstellung (SaaS, PaaS oder IaaS) und dem Vertrag. | Üblicherweise Abstimmung zwischen Kunde und CPMS-Anbieter. |
| CPMS-Anwendungssicherheit | Verantwortung des Anbieters bei der Kundenkonfiguration. | Herstellercode plus kundenseitig betriebene Umgebung und Steuerungseinrichtungen. |
| Benutzer, Rollen, MFA und SSO | Gemeinsam: Anbieterkompetenz, Kundenidentitätsmanagement. | Gemeinsam genutzt: Anwendungs- und Kundenidentitätsinfrastruktur. |
| Ladezertifikate und -nachweise | Muss explizit zwischen Anbieter, Käufer und Ladegerät-OEM zugeordnet werden. | Gleiche Anforderung; lokales Hosting regelt nicht die Eigentumsverhältnisse. |
| Reaktion auf Zwischenfälle | Gemeinsamer Prozess zwischen Anbieter, CPMS-Hersteller und Betreiber. | Gemeinsamer Prozess zwischen Kunden-IT/OT, Anbieter und betroffenen Drittparteien. |
5. Datensouveränität, Datenschutz und Eigentum
Datensouveränität lässt sich nicht allein durch die Frage nach dem Standort des Servers lösen. Dazu gehören Ladedaten, Kontodaten, Zahlungstoken, Rechnungen, Support-Tickets, Backups, Protokolle, Analysen, mobile Push-Benachrichtigungen und Subprozessoren. Eine Cloud-Plattform kann oft eine ausgewählte Region nutzen, während eine lokale Plattform weiterhin Daten an externe Zahlungs-, Benachrichtigungs- oder Kartendienste senden kann.
Definieren Sie die Rollen von Verantwortlichen und Auftragsverarbeitern, Datenkategorien, Speicherort, Aufbewahrung, Löschung, Backup-Speicherorte, grenzüberschreitende Datenübermittlungen und die Unterstützung betroffener Personen. Legen Sie vertraglich fest, wem Daten zu Ladegeräten, Sitzungen, Kunden, Preisen, Transaktionen, Störungen, Wartung und abgeleiteten Analysedaten gehören. TrendPowers Managementsystem für Ladepunkte für Elektrofahrzeuge Auf dieser Seite werden Fragen zur Implementierung und zu Betriebsdaten skizziert, die Käufer während der Vorauswahl klären sollten.
6. Verfügbarkeit, Datensicherung und Notfallwiederherstellung
Cloud-Infrastruktur bietet die Bausteine für Redundanz, doch Architektur und Serviceebene bestimmen das tatsächliche Ergebnis. Auch On-Premises-Infrastruktur kann hochgradig ausfallsicher sein, erfordert jedoch die Finanzierung und den Betrieb eines zweiten Standorts, replizierter Datenbanken, redundanter Verbindungen, Reservekapazität und Wiederherstellungstests.
Fordern Sie ein Servicediagramm an und bestätigen Sie:
- Definition und Messpunkt der Betriebszeit;
- Einzonen-, Mehrzonen- oder Mehrregionen-Design;
- Backup-Frequenz, Aufbewahrungsdauer, Unveränderlichkeit und Wiederherstellungstests;
- Wiederherstellungszeitziel (RTO) und Wiederherstellungspunktziel (RPO);
- Ladeverhalten bei Ausfall des Backends oder des Netzwerks;
- Zahlungs-, Autorisierungs- und Transaktionsabgleich nach Wiederherstellung der Verbindung.
7. Aktualisierungen, OCPP-Weiterentwicklung und Softwarelebenszyklus
Verwaltete Cloud-Plattformen können Anwendungsaktualisierungen zentral koordinieren und Betreibern so helfen, Fehlerbehebungen und Produktverbesserungen zu erhalten, ohne ihre eigene Infrastruktur neu aufbauen zu müssen. Dieser Vorteil erfordert ein Release-Management: Benachrichtigungen, Wartungsfenster, Abwärtskompatibilität, Regressionstests und Rollback.
Kunden mit On-Premises-Lösungen wünschen sich oft eine strengere Änderungskontrolle, doch verzögerte Upgrades können zu Versionsfragmentierung führen und das Risiko bekannter Sicherheitslücken erhöhen. Vereinbaren Sie daher, welche Releases obligatorisch sind, wie lange Versionen unterstützt werden, wer Datenbank- und Betriebssystemabhängigkeiten testet und wie Notfall-Patches genehmigt werden.
Der Die Open Charge Alliance listet derzeit OCPP 1.6, 2.0.1 und 2.1 auf.Ihr Bereitstellungsmodell sollte einen realistischen Protokoll- und Lade-Firmware-Fahrplan unterstützen, anstatt das Netzwerk in seiner Startkonfiguration einzufrieren.
8. Integrationen und Netzwerkverbindungen
Cloud-basierte CPMS lassen sich häufig effizient in internetbasierte Zahlungsportale, Apps, Roaming-Netzwerke und Unternehmens-APIs integrieren. Die lokale Bereitstellung vereinfacht den kontrollierten Zugriff auf interne ERP-, Identitäts-, Flotten-, Versorgungs- oder Betriebstechnologiesysteme – erfordert jedoch unter Umständen API-Gateways, Reverse-Proxys, VPNs, Whitelists und Sicherheitsüberprüfungen für jede externe Verbindung.
Dokumentieren Sie Datenrichtung, Authentifizierung, Zertifikate, IP-Bereiche, Ports, Latenz, Ratenbegrenzungen, Wiederholungsversuche und Fehlerverhalten. Legen Sie fest, wer die einzelnen Verbindungen überwacht und für Vorfälle an den Systemschnittstellen zuständig ist.
9. Betrieb, Überwachung und Unterstützung
Die Entscheidung für ein Hosting-Modell beeinflusst die Art des Supports. In einer Managed Cloud kann der CPMS-Anbieter Anwendung und Plattform oft direkter überwachen. In einer vom Kunden kontrollierten Infrastruktur hängt der Support unter Umständen von der Genehmigung des Fernzugriffs, vom Kunden bereitgestellten Protokollen, dem Zustand der Umgebung, geplanten Sitzungen und der Koordination mehrerer Teams ab.
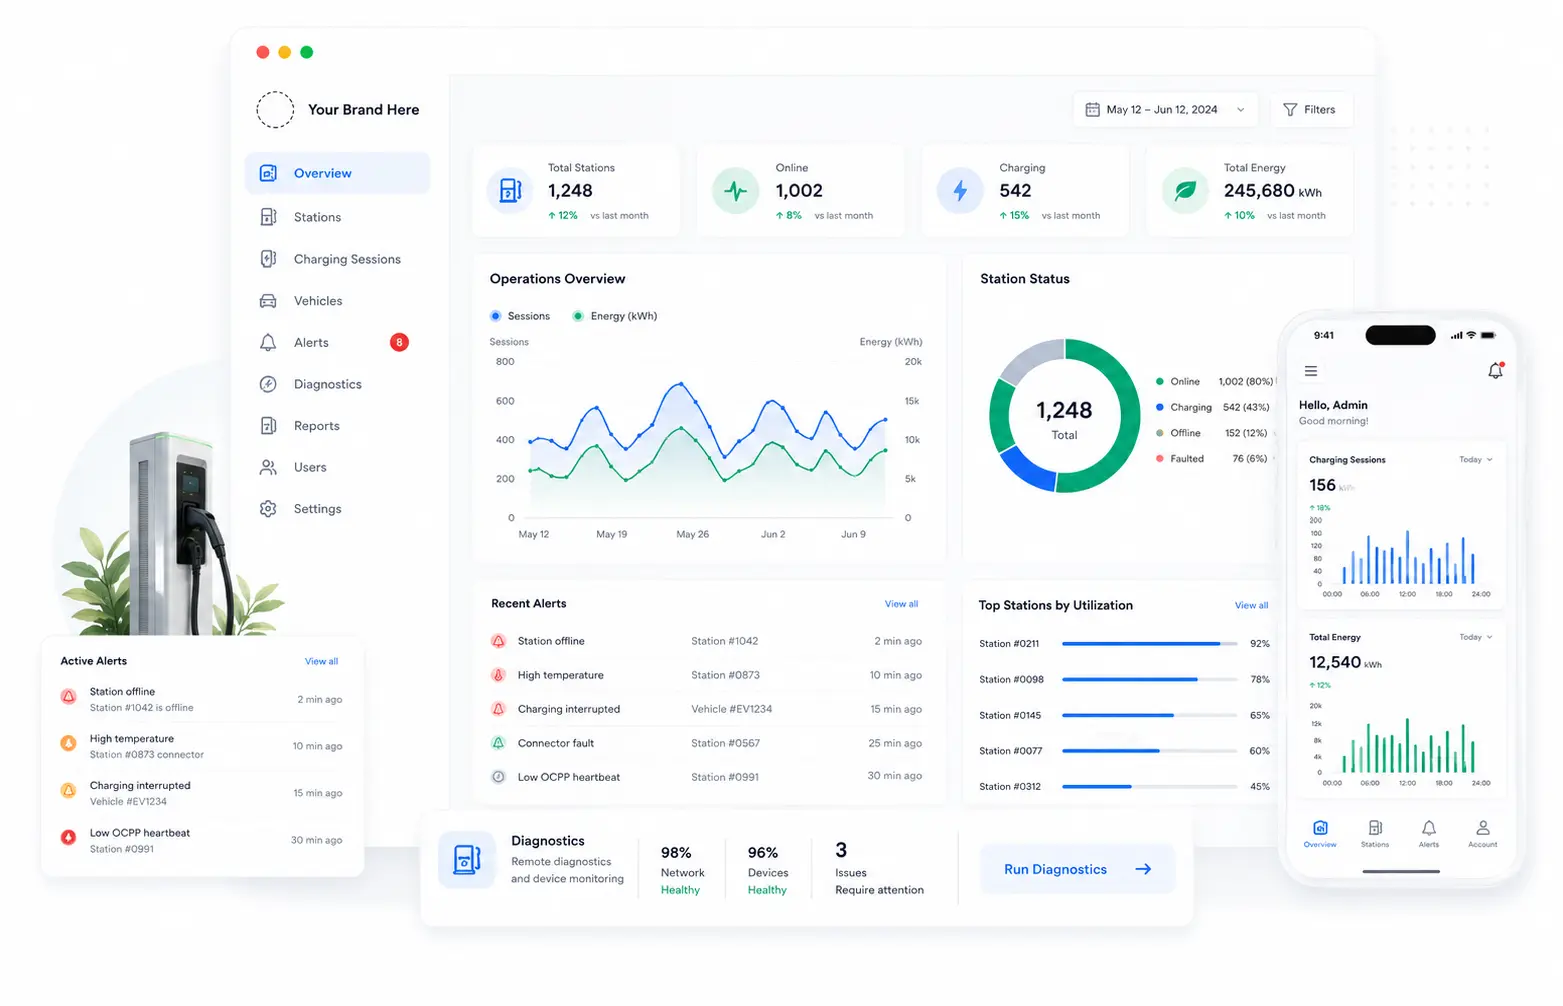
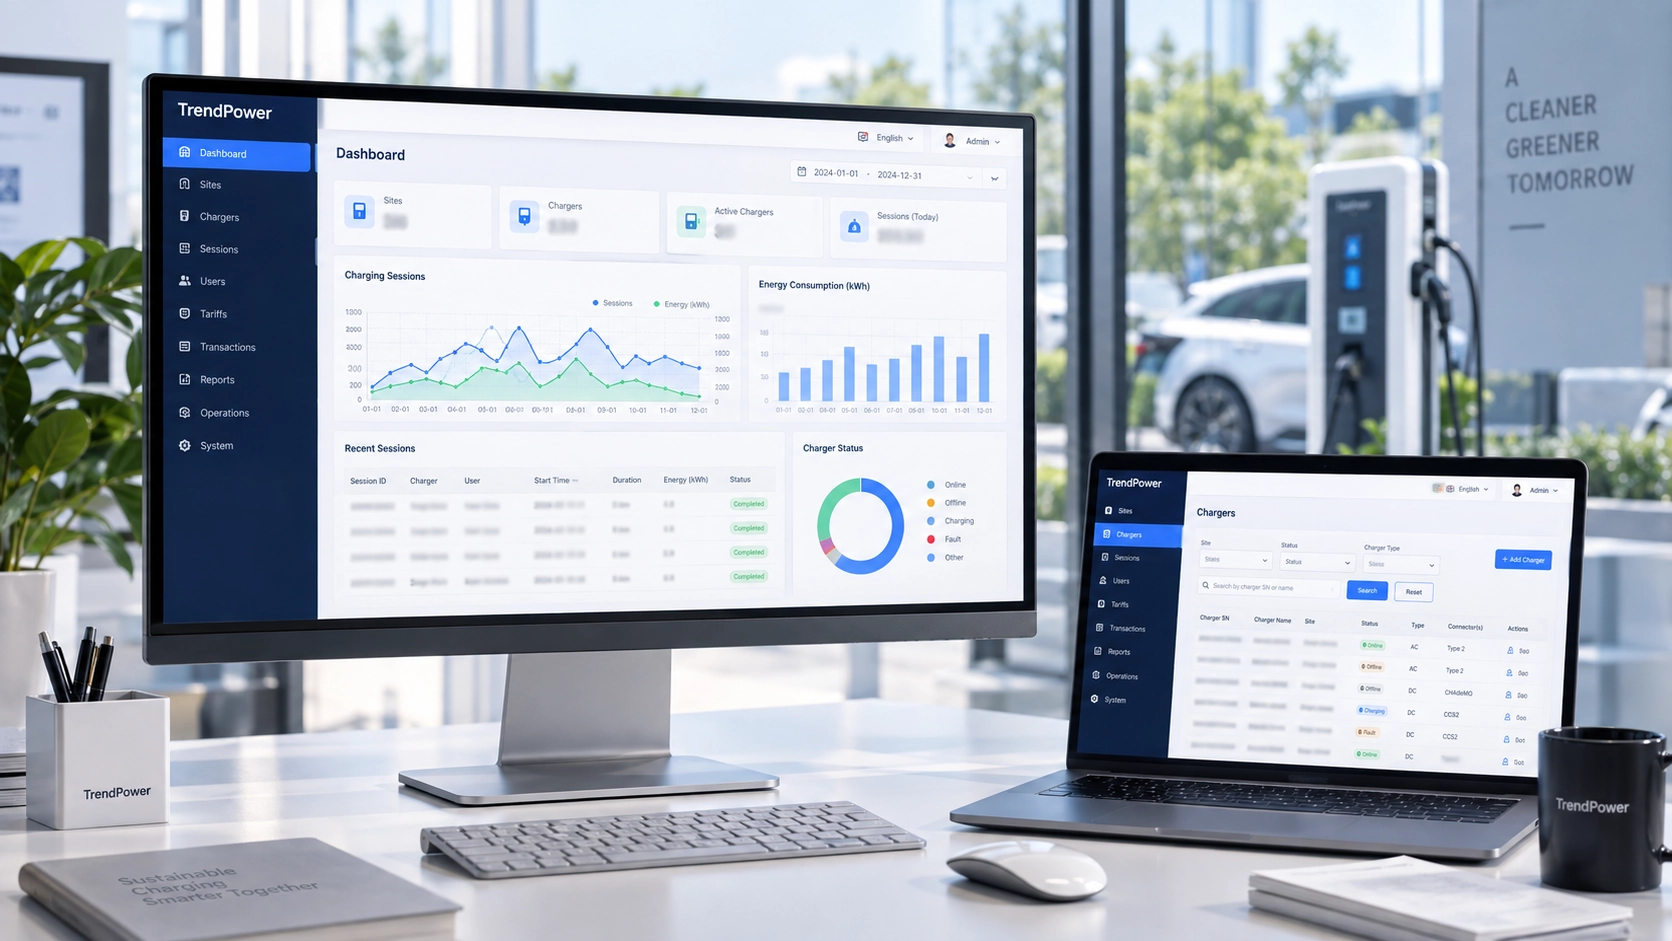
Definieren Sie die Zuständigkeiten für die Überwachung von Infrastruktur, Anwendungsdiensten, Datenbanken, Integrationen, Zertifikatsablauf, OCPP-Verbindungen und Geschäftsprozessen. TrendPower bietet Ihnen hierfür die Lösung. intelligentes Betriebsmanagement Die Funktionen zeigen, wie Ladegeräteüberwachung, Diagnose, Fernwartung und Arbeitsaufträge einen einheitlichen Betriebs- und Wartungsprozess bilden können.
10. Portabilität, Kundenbindung und Ausstiegsplanung
Jedes Modell birgt das Risiko einer Abhängigkeit vom Anbieter. Cloud-Abhängigkeit kann durch Managed Services, proprietäre APIs, Geschäftsbedingungen oder nicht zugängliche Betriebsdaten entstehen. On-Premises-Abhängigkeit kann durch kundenspezifische Infrastruktur, spezielle Abhängigkeiten, nicht unterstützte Versionen oder Quellcode, den der Käufer nicht warten kann, verursacht werden.
Erforderlich sind vollständige Datenexporte, dokumentierte Schemas, API-Zugriff, Nachweis der Inhaberschaft der Ladedaten, Konfigurationssicherungen, App-Store- und Domain-Inhaberschaft, gegebenenfalls Quellcode-Bedingungen sowie eine definierte Übergangsfrist. Der Ausstiegsplan muss die Migration der Ladedatenendpunkte, Zertifikatsänderungen, historische Datensätze, Zahlungsabgleich und Löschnachweise umfassen.
Für wen ist ein Cloud-basiertes Lademanagementsystem für Elektrofahrzeuge geeignet?
Der Einsatz in der Cloud ist in der Regel dann gut geeignet, wenn die meisten dieser Aussagen zutreffen:
Typische Kandidaten sind regionale Ladeinfrastrukturanbieter, Hersteller von Ladestationen für Elektrofahrzeuge, die einen eigenen Service einführen, Immobiliennetzwerke, Anbieter von Destination Charging, öffentliche Ladenetze und verteilte gewerbliche Flotten. Informationen zu markenspezifischen Kunden- und Betreiberschnittstellen finden Sie bei TrendPower. White-Label-Ladesoftware für Elektrofahrzeuge.
Für wen eignet sich ein On-Premises-CPMS?
Eine lokale Bereitstellung sollte ernsthaft geprüft werden, wenn mehrere der folgenden Bedingungen zutreffen:
Typische Kandidaten sind Energieversorger, öffentliche Einrichtungen, große Fuhrparks, Transportunternehmen, Projekte kritischer Infrastrukturen oder Unternehmen mit etablierten Private-Cloud-Standards. On-Premises-Lösungen sollten eine bewusste Architekturentscheidung sein, die durch die entsprechende Betriebsfähigkeit gestützt wird – und nicht eine Standardreaktion auf allgemeine Sicherheitsbedenken darstellen.
Wann ist eine Hybrid-Ladearchitektur für Elektrofahrzeuge besser?
Hybridmodelle können dann sinnvoll sein, wenn sich die Anforderungen je nach Arbeitslast tatsächlich unterscheiden. Beispiele hierfür sind:
- Beibehaltung eines Energiereglers auf Depotebene und einer lokalen Ladelogik vor Ort bei gleichzeitiger Zentralisierung der Flottenanalyse in der Cloud;
- Speicherung ausgewählter regulierter Daten in einer privaten Umgebung bei gleichzeitiger Nutzung von Cloud-Anwendungen und öffentlichen Ladediensten;
- Gewährleistet die lokale Kontinuität der Ladekontrolle bei gleichzeitiger Synchronisierung von Sitzungen und Berichten mit einem zentralen CPMS;
- Anbindung eines lokalen Unternehmenssystems über eine kontrollierte Integrationsschicht anstatt die vollständige CPMS lokal zu verlagern.
Hybrid führt außerdem zusätzliche Schnittstellen, Synchronisierungszustände und Unterstützungsgrenzen ein. Definieren Sie die Datenquelle, die Offline-Dauer, die Konfliktlösung, verzögerte Transaktionen, die Zeitsynchronisation, das Zertifikatsmanagement und die Verantwortlichkeiten bei Abweichungen zwischen lokaler und Cloud-Schicht.
Ein praktischer Rahmen für Einsatzentscheidungen
Stellen Sie diese Fragen, bevor Sie die endgültige Architektur und die Preisgestaltung anfordern:
- Welche Anforderung ist nicht verhandelbar? Identifizieren Sie eher verbindliche Residenz-, Isolations-, Latenz-, Integrations- oder Besitzbeschränkungen als Präferenzen.
- Was muss offline weiterhin funktionieren? Das Verhalten lokaler Ladegeräte soll von Apps, Zahlungen, Roaming, Berichten und Fernsteuerung getrennt werden.
- Wer kann den Stack bedienen? Nennen Sie das Team, das für Infrastruktur, Betriebssystem, Datenbank, Netzwerk, Sicherheit, Observability und Wiederherstellung verantwortlich ist.
- Wie schnell wird das Netzwerk wachsen? Modell Ladegerät, Anschluss, Benutzer, Sitzung, Telemetrie, API und Speichervolumes.
- Wo muss jeder Datentyp gespeichert werden? Beziehen Sie Protokolle, Backups, Analysen, Benachrichtigungen und Subprozessoren mit ein – nicht nur die Produktionsdatenbank.
- Welche Systeme müssen integriert werden? Kartenzahlung, ERP, CRM, SSO, Flottenmanagement, Energie, Roaming, Karten, Support und Datenplattformen.
- Welche Verfügbarkeit ist tatsächlich erforderlich? Definieren Sie Betriebszeit, RTO, RPO, Wartungsfenster und Betrieb im eingeschränkten Modus.
- Wie wird sich das System entwickeln? Plan OCPP, Firmware für Ladegeräte, Zahlungsabwicklung, API, Sicherheits- und Anwendungs-Upgrades.
- Wie hoch sind die Gesamtbetriebskosten (TCO) über fünf Jahre? Berücksichtigen Sie neben Lieferantenrechnungen auch interne Arbeitskosten und Risiken.
- Wie werden Sie abreisen? Testen Sie Export, Anmeldeinformationen, Konfiguration, Migration der Ladegeräte und Unterstützung beim Übergang vor der Unterzeichnung.
Wandeln Sie die Antworten mithilfe des Checkliste für die Angebotsanfrage (RFP) für Lademanagementsysteme für ElektrofahrzeugeFür jedes vorgeschlagene Bereitstellungsmodell sind separate Antworten zu Architektur, Verantwortlichkeiten, Implementierung und Kosten anzufordern.
Wie TrendPower die flexible CPMS-Implementierung angeht
TrendPower konzipiert Ladesoftware für Elektrofahrzeuge individuell nach den Anforderungen des Betreibers: Hardware, Zielmärkte, Geschäftsprozesse, Integrationen und Steuerung. Die umfassende Plattform unterstützt Public-Cloud-, Private-Cloud- und projektspezifische Bereitstellungsoptionen. On-Premises-Lösungen werden evaluiert, wenn die Daten-, Sicherheits- und Integrationsanforderungen des Kunden dies erfordern.
Die Entscheidung für den Einsatz ersetzt nicht die Funktionsprüfung. Käufer sollten weiterhin die Kompatibilität von Ladegerätmodell und Firmware, OCPP-Funktionen, Zahlungsanbietern, Benutzerrollen, Tarifen, Berichtsfunktionen, APIs, Überwachung, Supportumfang und Migrationsverantwortlichkeiten prüfen. TrendPower 15 wesentliche CPMS-Funktionen Der Leitfaden bietet einen Bewertungsrahmen auf Feature-Ebene.
Projekte, die einen tieferen Workflow oder eine stärkere Unternehmensintegration erfordern, können auch über ein kundenspezifische Softwarelösung für das Laden von ElektrofahrzeugenEin Beispiel für eine Markenplattform, die Ladegeräte, Fernsteuerung, Terminplanung, Berechtigungen, Zahlungen und Eigentümerabrechnung miteinander verbindet, finden Sie unter [Link einfügen]. Fallstudie zur US-amerikanischen Plattform für das Laden von Elektrofahrzeugen zu Hause.
Vergleichen Sie Cloud-, Private-, Hybrid- und On-Premises-Optionen
Teilen Sie uns Ihre Ladegerätmodelle, Netzwerkprognosen, Zielländer, Datenanforderungen, Integrationen, Verfügbarkeitsziele und internen IT-Kapazitäten mit. TrendPower unterstützt Sie bei der Entwicklung eines praxisorientierten CPMS-Implementierungskonzepts und einer entsprechenden Demonstration.
Häufig gestellte Fragen zu Cloud- vs. On-Premise-Software für das Laden von Elektrofahrzeugen
Ist Cloud- oder On-Premises-CPMS besser für das Laden von Elektrofahrzeugen geeignet?
Keine der beiden Lösungen ist generell besser. Cloud-Lösungen sind im Allgemeinen praktischer für verteilte Netzwerke, die einen schnelleren Rollout, eine einfachere Skalierung und einen verwalteten Plattformbetrieb erfordern. On-Premises-Lösungen können dann sinnvoll sein, wenn verifizierte Anforderungen an Daten, Netzwerk, Integration oder Infrastrukturkontrolle die zusätzliche Betriebsverantwortung rechtfertigen.
Ist lokale Ladesoftware für Elektrofahrzeuge sicherer als Cloud-Software?
Nicht automatisch. On-Premises-Lösungen bieten zwar eine direktere Kontrolle über die Infrastruktur, der Kunde muss jedoch mehr Sicherheitsebenen sichern und warten. Cloud-Lösungen hingegen bieten umfassende physische und infrastrukturelle Kontrollen, während die Verantwortung für Anwendungen, Identitäten, Daten und Konfigurationen beim Anbieter und Kunden liegt. Vergleichen Sie daher Kontrollen, Nachweise und Verantwortlichkeiten, nicht nur den Standort.
Kann Cloud-Ladesoftware für Elektrofahrzeuge die Anforderungen an die Datenspeicherung erfüllen?
Oftmals, aber es hängt von den verfügbaren Regionen, der Architektur, Backups, Protokollen, Subprozessoren, dem Supportzugriff und den Vertragsbedingungen ab. Erfassen Sie jeden relevanten Datenfluss und prüfen Sie ihn auf Übereinstimmung mit den Zuständigkeiten, Richtlinien und rechtlichen Anforderungen des Käufers.
Worin besteht der Unterschied zwischen einer privaten Cloud und einem On-Premises-CPMS?
Eine Private Cloud beschreibt eine isolierte Umgebung für eine Organisation. Diese Umgebung kann jedoch bei einem Cloud-Anbieter, in einer vom Hersteller verwalteten Einrichtung oder im Kundenkonto betrieben werden. On-Premises bedeutet in der Regel, dass die Plattform in einer Infrastruktur läuft, die vom Kunden selbst kontrolliert wird, beispielsweise in einem Rechenzentrum. Eigentumsverhältnisse und operative Verantwortung müssen in der Architektur definiert sein.
Können Ladegeräte für Elektrofahrzeuge auch dann noch funktionieren, wenn die Cloud-Verbindung unterbrochen wird?
Einige Ladegerät- und CPMS-Konfigurationen unterstützen definierte Offline-Autorisierung, lokales Verhalten oder die Verwaltung von Transaktionen in der Warteschlange. Der Funktionsumfang variiert jedoch je nach Ladegerät, Firmware, OCPP-Implementierung und Geschäftsregeln. Testen Sie Autorisierung, Ladevorgang, Messung, Transaktionsabschluss, Zahlung und Abstimmung während einer Pilotphase.
Ist der Hybrid-Einsatz teurer?
Dies kann daran liegen, dass die Organisation sowohl lokale als auch Cloud-basierte Schichten betreibt und integriert. Hybridlösungen sind dann sinnvoll, wenn sie spezifische Anforderungen erfüllen, wie z. B. lokale Kontinuität, private Integration oder selektive Datenkontrolle. Vermeiden Sie die Komplexität von Hybridlösungen, wenn eine gut konzipierte Einzelumgebung die Anforderungen erfüllt.
Was sollte ein CPMS-Implementierungsvorschlag enthalten?
Beinhaltet die Architektur, die Zuständigkeiten für die Umgebung, die Datenstandorte, die Sicherheitsverantwortlichkeiten, das Verfügbarkeitsdesign, Backup und Wiederherstellung, Konnektivität, Integrationen, Überwachung, Supportzugriff, Release-Prozess, Implementierungsplan, Abnahmetests, vollständige Preisgestaltung, Migration und Unterstützung beim Ausstieg.
Autoritative Quellen und weiterführende Literatur
- NIST SP 800-145 – Die NIST-Definition von Cloud Computing
- Amazon Web Services – Modell der gemeinsamen Verantwortung
- Open Charge Alliance — OCPP-Protokolle
- NIST-Cybersicherheitsrahmen
Geprüft auf technische und beschaffungsrelevante Relevanz: 20. September 2026. Hosting-, Datenschutz-, Sicherheits- und regulatorische Anforderungen variieren je nach Rechtsordnung und Projekt. Validieren Sie die endgültige Architektur mit Ihren technischen, rechtlichen und Compliance-Teams.

 DE
 EN
 ZH
 AR
 ES
 KO
 JA
 IT
 FR
 VI
 MS
 ID
 FR_CA
 NL
 SV
 EN_GB
 TH